Por Luciano Poubel · Publicado originalmente no LinkedIn em 7 de setembro de 2026.
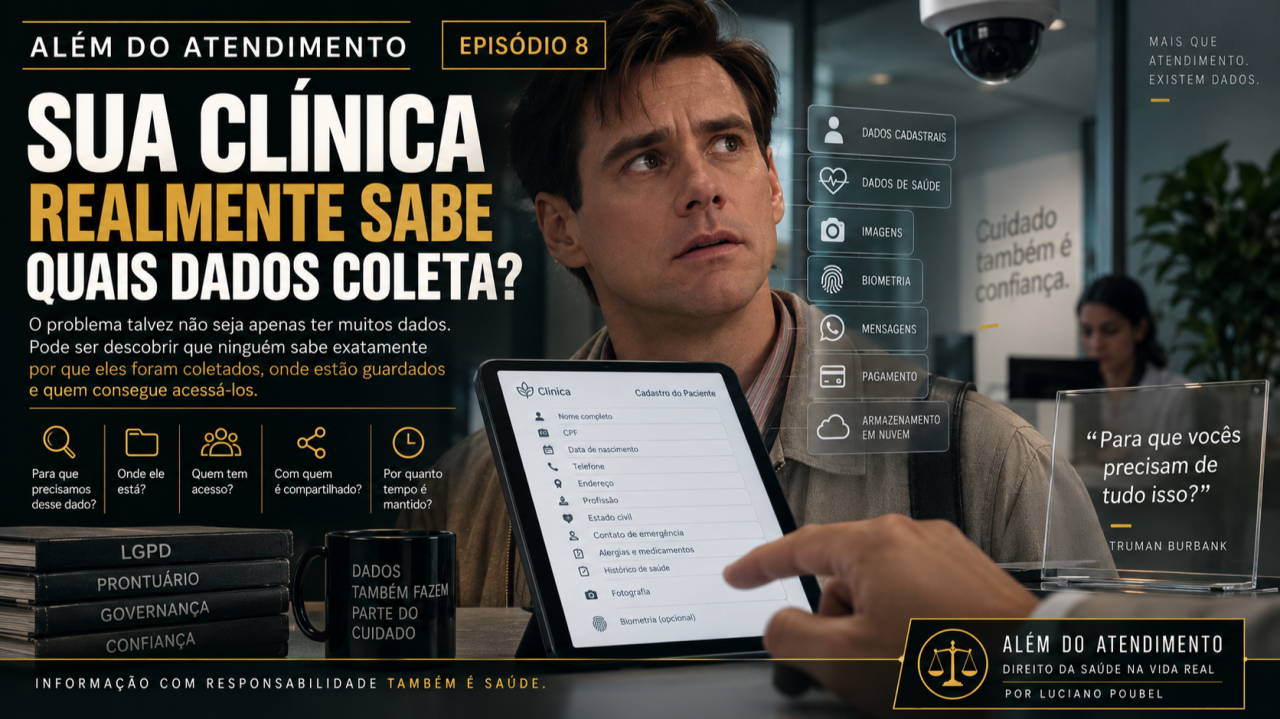
Sua clínica realmente sabe quais dados coleta?
O problema talvez não seja apenas ter muitos dados. Pode ser descobrir que ninguém sabe exatamente por que eles foram coletados, onde estão guardados e quem consegue acessá-los.
Truman Burbank chegou à clínica para uma consulta aparentemente comum.
Na recepção, recebeu um tablet para preencher o cadastro. Nome completo, CPF, data de nascimento, telefone, endereço, profissão, contato de emergência. Depois vieram informações sobre medicamentos, alergias, doenças anteriores, cirurgias e histórico familiar.
Até aí, Truman conseguia compreender a razão de boa parte das perguntas.
Então o sistema pediu uma fotografia. A recepcionista perguntou se ele gostaria de cadastrar a biometria para facilitar sua identificação em visitas futuras. Havia uma câmera na recepção. O agendamento tinha sido feito pelo WhatsApp, alguns exames seriam enviados por meio eletrônico e o pagamento passaria por uma plataforma contratada pela clínica.
Antes mesmo de entrar no consultório, Truman já havia deixado informações em vários lugares.
Ele olhou ao redor.
Não era exatamente Seahaven, mas a situação começava a parecer familiar.
— Para que vocês precisam de tudo isso?
A recepcionista respondeu:
— É o cadastro padrão.
Truman olhou novamente para o tablet.
— Certo. Mas por que precisam da minha foto? Onde fica minha biometria? Quem consegue ver meu histórico? Meu telefone será usado apenas para o atendimento ou também para propaganda? E por quanto tempo vocês guardam tudo isso?
A pergunta começou a circular pela clínica.
A recepção procurou a gestão. A gestão lembrou do fornecedor do sistema. Alguém mencionou uma pasta compartilhada. Outra pessoa percebeu que exames também chegavam pelo WhatsApp. O financeiro tinha seu próprio sistema. Alguns documentos eram enviados por e-mail.
Foi então que apareceu uma conclusão desconfortável: a clínica coletava informações todos os dias, mas talvez não conseguisse explicar com precisão o caminho que elas percorriam.
É aí que a LGPD começa de verdade.
Antes de falar em vazamento, multa, política de privacidade ou hacker, existe uma pergunta muito mais básica:
quais dados tratamos, para qual finalidade, onde eles estão, quem pode utilizá-los e com quem são compartilhados?
Se ninguém consegue responder, Truman não é o único que desconhece o roteiro.
A própria clínica também não o conhece.
A LGPD não começa quando os dados vazam
Quando se fala em proteção de dados, muita gente pensa imediatamente em ataque cibernético.
Um computador invadido.
Uma base exposta.
Milhares de registros publicados.
Esse tipo de incidente é importante e terá um episódio próprio.
Mas uma clínica pode ter problemas muito antes de qualquer invasão.
Imagine que a gestão pergunte:
— Onde ficam armazenados os exames dos pacientes?
E receba quatro respostas diferentes.
No sistema.
No WhatsApp.
No computador do consultório.
No e-mail.
Nenhuma dessas respostas prova, sozinha, que houve irregularidade. O problema é a organização não saber qual delas corresponde à realidade — ou descobrir que todas correspondem.
A LGPD utiliza uma noção ampla de tratamento de dados pessoais. Tratar não significa apenas armazenar. A lei inclui operações como coleta, acesso, utilização, transmissão, compartilhamento, arquivamento, armazenamento, alteração e eliminação.
Por isso, saber “onde está o banco de dados” é apenas uma parte do trabalho.
Precisamos conhecer o percurso.
O art. 37 da LGPD determina que controlador e operador mantenham registro das operações de tratamento que realizam, especialmente quando o tratamento se baseia em legítimo interesse. Para agentes de tratamento de pequeno porte que efetivamente possam usufruir do regime diferenciado, a Resolução CD/ANPD nº 2/2022 permite que esse registro seja feito de forma simplificada.
Ou seja: mapear não é apenas exercício bonito de consultoria.
Há uma lógica jurídica concreta por trás disso.
Nem toda informação sobre Truman recebe a mesma classificação
Nome, telefone, endereço e CPF são exemplos evidentes de dados pessoais porque se relacionam a uma pessoa identificada ou identificável.
Mas a LGPD separa alguns dados em uma categoria que recebe proteção especial: os dados pessoais sensíveis.
A lei inclui nessa categoria informações referentes à saúde, à vida sexual, dados genéticos e biométricos vinculados a uma pessoa, além de informações sobre origem racial ou étnica, convicção religiosa, opinião política e outras expressamente previstas no art. 5º, II.
Isso significa que o resultado de um exame de Truman é dado sensível.
Seu histórico clínico também.
A informação sobre determinada doença ou tratamento também pode integrar essa categoria.
A biometria utilizada para identificá-lo é dado pessoal sensível.
Mas aqui existe uma distinção que merece cuidado: uma fotografia não se torna automaticamente um dado biométrico apenas porque mostra o rosto de uma pessoa. A imagem de alguém identificável é dado pessoal; poderá assumir tratamento biométrico quando utilizada tecnicamente como biometria vinculada àquela pessoa.
Essa diferença importa porque muita coisa costuma ser jogada no mesmo saco chamado “dado sensível”.
Dados financeiros, por exemplo, podem ser extremamente delicados e merecem proteção adequada, mas não aparecem automaticamente na categoria legal de dados pessoais sensíveis do art. 5º, II.
Classificar corretamente ajuda a compreender o risco e o regime jurídico aplicável.
“O sistema pede” não explica por que a clínica precisa do dado
Voltemos ao cadastro de Truman.
Profissão.
Estado civil.
Religião.
Fotografia.
Biometria.
Contato de emergência.
A pergunta não deveria ser:
— O sistema tem esse campo?
Deveria ser:
— Para qual finalidade precisamos preenchê-lo?
A LGPD estabelece, entre seus princípios, finalidade, adequação e necessidade. A necessidade exige que o tratamento seja limitado ao mínimo necessário para cumprir a finalidade proposta, utilizando dados pertinentes, proporcionais e não excessivos.
Imagine uma clínica que pergunte a religião de todos os pacientes.
Pode existir uma situação assistencial concreta em que determinada convicção possua relevância para uma decisão de saúde. Nesse cenário, a informação pode precisar ser conhecida e o tratamento jurídico correspondente deverá ser analisado.
É diferente de tornar “religião” um campo obrigatório porque alguém criou a ficha há quinze anos e ninguém jamais perguntou por quê.
O mesmo raciocínio vale para diversos campos cadastrais.
Talvez exista justificativa.
Talvez não.
O problema não é perguntar.
É não conseguir explicar.
Uma ficha não deveria ser um museu de informações que um dia alguém resolveu coletar.
Quanto mais dados a clínica tiver, melhor?
Durante muito tempo, organizações trabalharam com uma lógica bastante tentadora:
“Vamos guardar. Pode ser útil algum dia.”
A LGPD convida a pensar de maneira diferente.
Cada dado que entra na organização também cria uma obrigação de gestão.
Ele precisa ter finalidade.
Precisa ser protegido.
Pode integrar pedidos de titulares.
Pode ser objeto de incidente.
Pode precisar ser localizado, corrigido, bloqueado, eliminado ou preservado conforme a situação jurídica.
Se Truman entrega uma informação que a clínica nunca utiliza e ninguém sabe explicar por que ela foi coletada, aquela informação não acrescentou inteligência ao atendimento.
Acrescentou risco.
Por isso, uma pergunta muito útil ao revisar um formulário é:
se este campo desaparecer amanhã, qual finalidade legítima deixará de ser atendida?
Às vezes a resposta será clara.
Em outras, haverá silêncio.
Esse silêncio é informação importante para o projeto de adequação.
“É dado de saúde. Então preciso pedir consentimento para tudo.”
Essa frase é comum.
Também é perigosa.
Consentimento é uma das hipóteses legais de tratamento previstas pela LGPD.
Não é a única.
Para dados pessoais sensíveis, o art. 11 estabelece hipóteses próprias. Entre elas estão, conforme o caso, cumprimento de obrigação legal ou regulatória, exercício regular de direitos, proteção da vida e tutela da saúde, quando o tratamento for indispensável e realizado em procedimento por profissionais de saúde, serviços de saúde ou autoridade sanitária.
Isso significa que uma clínica não deveria resolver toda a sua conformidade com um formulário dizendo:
“Autorizo o uso dos meus dados conforme a LGPD.”
Essa frase pode criar mais confusão do que proteção.
Imagine que a clínica utilize consentimento como suposta base para guardar informações do prontuário que, na realidade, precisam ser conservadas em razão de obrigações jurídicas ou profissionais.
Depois Truman diz:
— Revogo meu consentimento. Apaguem tudo.
A organização criou para si uma dificuldade que talvez não existisse se tivesse identificado corretamente a finalidade e a hipótese legal desde o início.
A pergunta madura não é:
“Temos autorização do paciente?”
É:
“Qual hipótese legal sustenta este tratamento para esta finalidade?”
Tutela da saúde não significa usar o dado para qualquer coisa
Agora imagine que a clínica trate os exames de Truman porque precisa prestar assistência.
Há uma finalidade assistencial evidente.
Algum tempo depois, a equipe de marketing decide usar informações de saúde para selecionar pacientes e criar uma campanha:
“Identificamos que você possui determinada condição. Temos uma promoção especial.”
A situação jurídica mudou.
A hipótese que sustenta determinado tratamento necessário ao cuidado não se transforma automaticamente em autorização para reutilizar a informação em qualquer finalidade comercial.
O princípio da finalidade exige propósitos legítimos, específicos, explícitos e informados, e impede usos posteriores incompatíveis com essas finalidades. Além disso, a própria LGPD estabelece restrições importantes para compartilhamento de dados de saúde com finalidade econômica.
Isso não significa afirmar que toda comunicação comercial de uma clínica seja ilícita.
Significa que usar dado de saúde para finalidade comercial exige uma análise própria e não pode ser justificado simplesmente dizendo que a clínica já possuía aquele dado porque prestou atendimento.
O telefone de Truman pode ser utilizado para avisá-lo sobre uma consulta.
O fato de existir no cadastro não responde, sozinho, se poderá ser utilizado para outro objetivo.
A pergunta sempre volta:
para qual finalidade estamos usando essa informação agora?
A coleta não termina quando Truman fecha o formulário
Depois de preencher o cadastro, Truman acredita que a coleta acabou.
Mas sua jornada continua.
Há câmeras no estabelecimento.
O site pode gerar registros de navegação.
O sistema registra acessos.
O WhatsApp guarda mensagens e arquivos.
O pagamento gera registros da transação.
Exames transitam por sistemas próprios.
Fornecedores podem executar parte do processamento.
Backups preservam cópias.
Algumas atividades geram logs que o paciente sequer percebe no cotidiano.
Por isso, fazer um inventário olhando somente para a ficha cadastral é como tentar compreender O Show de Truman olhando apenas para a casa do protagonista.
A história é muito maior.
Uma clínica precisa acompanhar a jornada inteira.
Como Truman encontra o estabelecimento?
Como agenda?
Como entra?
Como é identificado?
O que entrega?
O que o profissional registra?
Como paga?
Como recebe resultados?
Que sistemas participam?
Que terceiros entram na história?
O que permanece armazenado quando a consulta termina?
É nesse percurso que o tratamento de dados realmente acontece.
Quantas empresas conhecem Truman sem que ele saiba?
Uma clínica dificilmente opera sozinha.
Pode contratar sistema de prontuário.
Plataforma de agendamento.
Laboratório.
Empresa de pagamentos.
Contabilidade.
Serviço de armazenamento em nuvem.
Telemedicina.
Suporte tecnológico.
Marketing.
Cada relação precisa ser compreendida.
Isso não significa que todo fornecedor seja automaticamente “operador”. A LGPD diferencia controlador e operador de acordo com o papel efetivamente desempenhado no tratamento, e a classificação depende da realidade da operação, não apenas do nome colocado no contrato.
Para a gestão, porém, existe uma pergunta que vem antes dessa classificação mais jurídica:
quais dados nossos pacientes ficam disponíveis para este fornecedor e por quê?
Depois vêm outras.
Ele realmente precisa de todos?
Por quanto tempo os mantém?
Quem consegue acessá-los?
O contrato trata adequadamente de proteção de dados?
O que acontece quando a relação termina?
Se amanhã a clínica cancelar o sistema, consegue saber o que acontecerá com as informações armazenadas ali?
Ter fornecedores é normal.
Não saber o que acontece com os dados depois que eles saem da clínica é que merece atenção.
“Está na nuvem” não é localização suficiente
Truman pergunta:
— Onde ficam meus exames?
A resposta:
— Na nuvem.
Parece moderna.
Mas ainda diz pouco.
Qual serviço?
Quem possui credencial?
Existe usuário individual?
Todo mundo utiliza a mesma senha?
Há perfis diferentes para recepção, profissional e financeiro?
Quando alguém deixa a empresa, seu acesso é encerrado?
Arquivos são baixados para computadores pessoais?
Existem cópias de segurança?
A LGPD exige medidas técnicas e administrativas aptas a proteger dados contra acessos não autorizados, perda, destruição, alteração, comunicação e outras formas de tratamento inadequado ou ilícito. Essas medidas devem ser consideradas desde a concepção até a execução do serviço.
Não precisamos transformar este episódio em aula de segurança da informação.
O ponto aqui é mais simples:
é impossível administrar adequadamente um risco que a organização não consegue localizar.
Todo mundo precisa enxergar tudo?
Truman volta à clínica.
A recepção consegue abrir praticamente todo o prontuário.
O financeiro também.
Alguém do marketing tem a mesma senha.
A justificativa:
— Somos uma equipe pequena. Aqui todo mundo ajuda em tudo.
Isso pode parecer prático.
Não significa que seja uma boa política de acesso.
Uma pessoa que precisa confirmar horário pode necessitar de determinados dados cadastrais e operacionais. Isso não significa que precise visualizar todos os detalhes clínicos.
O financeiro pode precisar das informações necessárias à cobrança.
Isso não significa automaticamente acesso irrestrito ao histórico de saúde.
Profissionais assistenciais provavelmente terão necessidades diferentes.
A lógica é simples: acesso deve acompanhar função e necessidade.
Clínica pequena não significa prontuário aberto para todos.
Aliás, justamente em equipes pequenas a informalidade pode criar um risco adicional: as pessoas passam a confundir confiança pessoal com necessidade profissional de acesso.
São coisas diferentes.
Pequena clínica também precisa cumprir a LGPD
Essa pergunta terá um episódio próprio, mas não dá para atravessar este tema sem responder o essencial.
Sim.
Pequeno porte não significa dispensa da LGPD.
A Resolução CD/ANPD nº 2/2022 criou um regime com flexibilizações e procedimentos simplificados para determinados agentes de tratamento de pequeno porte. Entre essas medidas está a possibilidade de manter registro simplificado das operações. A norma, porém, afirma expressamente que as flexibilizações não afastam princípios, bases legais, direitos dos titulares nem as demais obrigações aplicáveis.
Também é importante evitar outra simplificação.
Nem toda empresa pequena terá automaticamente direito a todas as flexibilizações. A própria resolução estabelece critérios e afasta o regime diferenciado em determinadas situações, inclusive conforme receita e características de tratamento de alto risco.
Portanto:
“Somos pequenos, então a LGPD não se aplica”
não é uma boa conclusão.
E:
“Tratamos dado sensível, então nunca podemos ser considerados agentes de pequeno porte”
também seria simplificação excessiva. A caracterização de tratamento de alto risco na resolução depende dos critérios estabelecidos por ela, analisados de forma combinada.
Guardar para sempre não é uma política de retenção
Truman pergunta:
— Por quanto tempo vocês ficam com meus dados?
Uma pessoa responde:
— Acho que cinco anos.
Outra:
— Para sempre.
O sistema:
— Não sei apagar.
A LGPD não fixa um prazo universal para todos os dados pessoais.
O término do tratamento depende da finalidade e das circunstâncias. O art. 15 prevê hipóteses de término, e o art. 16 admite conservação em situações específicas, como cumprimento de obrigação legal ou regulatória. A ANPD também esclarece que não existe um único prazo geral de tratamento.
Isso é especialmente relevante na saúde.
Prontuários e determinados documentos podem estar sujeitos a normas próprias de guarda.
Registros fiscais podem ter outra lógica.
Dados utilizados em determinada atividade administrativa podem ter outra.
É por isso que uma política séria não deveria dizer simplesmente:
“Todos os dados são armazenados por dez anos.”
Nem:
“Guardamos enquanto acharmos necessário.”
O prazo precisa conversar com a finalidade e com as obrigações aplicáveis.
Teremos um episódio específico sobre prontuário.
Aqui basta guardar esta ideia:
“guardar tudo para sempre” geralmente não é política. É ausência de decisão.
Truman pode pedir que a clínica apague tudo?
Pode pedir.
Isso não significa que a resposta será sempre:
— Sim, apagaremos imediatamente.
O art. 18 da LGPD assegura diversos direitos ao titular, incluindo acesso, correção e, em certas circunstâncias, anonimização, bloqueio ou eliminação. Também prevê eliminação de dados tratados com base em consentimento, observadas as exceções legais.
Imagine que Truman diga:
— Não quero mais que vocês tenham nada sobre mim.
Antes de responder, a clínica precisa identificar os dados envolvidos e por que continuam armazenados.
Alguma informação pode ser eliminada.
Outra pode precisar ser conservada por obrigação jurídica.
Outra pode estar sendo mantida para exercício regular de direitos.
O erro está nos extremos.
“Nunca apagamos nada.”
ou:
“Você pediu, então vamos excluir tudo agora.”
Uma organização madura consegue responder:
— Vamos analisar quais dados podem ser eliminados e quais precisam ser mantidos, explicando a razão jurídica da conservação.
Para fazer isso, naturalmente, ela precisa primeiro saber o que possui.
De novo, voltamos ao mapa.
O mapa de dados não precisa começar com cem páginas
Talvez aqui exista uma das melhores notícias do episódio.
A ANPD disponibiliza um modelo simplificado de registro de operações para agentes de tratamento de pequeno porte. Ele trabalha com informações extremamente práticas: categorias de titulares, dados tratados, compartilhamentos, medidas de segurança, período de armazenamento, processo, finalidade e hipótese legal.
Isso mostra que o primeiro passo pode ser bastante concreto.
Escolha um processo:
agendamento.
Que dados entram?
Quem fornece?
Para qual finalidade?
Onde ficam?
Quem acessa?
Há compartilhamento?
Por quanto tempo permanecem?
Qual hipótese legal está sendo utilizada?
Que medidas de segurança existem?
Depois faça o mesmo com cadastro, atendimento, pagamento, exames, marketing, recursos humanos e fornecedores.
Aos poucos, a clínica deixa de enxergar informações soltas e começa a enxergar fluxos.
É nesse momento que surgem descobertas importantes.
Um fornecedor antigo ainda tem credencial.
O mesmo exame está em três lugares.
A recepção acessa informação que nunca utiliza.
Existe um campo obrigatório sem finalidade conhecida.
Uma planilha continua circulando apesar de o sistema novo já ter sido implantado.
Mapear dados não é produzir um desenho bonito da organização.
É encontrar essas situações enquanto ainda podem ser corrigidas.
Se estivéssemos advogando para Truman
Nossa análise não começaria perguntando se a clínica possui uma bela política de privacidade no site.
Começaria pelos fatos.
Que informações foram coletadas?
Quais eram necessárias?
Truman recebeu informação clara sobre determinadas utilizações?
Há dados sensíveis envolvidos?
A clínica utilizou alguma informação para finalidade diferente?
Quem teve acesso?
Houve compartilhamento?
Existe recusa injustificada a algum direito previsto na LGPD?
Há dado excessivo ou tratamento sem finalidade explicável?
Dependendo das respostas, a discussão poderá envolver necessidade, transparência, finalidade, base legal, segurança, direitos do titular ou responsabilidade.
Uma política de privacidade escrita de maneira impecável não corrige uma operação que funciona de maneira completamente diferente.
Se estivéssemos advogando para a clínica
Também não começaríamos copiando uma política encontrada na internet.
Primeiro pediríamos para ver a clínica funcionando.
Como a recepção agenda?
Onde chegam os exames?
O profissional usa qual sistema?
Há papel?
Quem acessa?
Que fornecedores recebem informações?
Quais grupos de WhatsApp existem?
Que planilhas circulam?
Como alguém recebe e perde credenciais?
O que acontece quando um funcionário vai embora?
Quanto tempo os registros permanecem?
Somente depois confrontaríamos essa realidade com princípios, finalidades, hipóteses legais e obrigações de segurança.
Porque uma política de privacidade que descreve uma organização fictícia não protege ninguém.
Pode até ficar bonita no rodapé do site.
Mas Truman continua vivendo em outro cenário.
Se fôssemos os advogados da clínica
Eu começaria com uma reunião bastante simples.
Chamaria pessoas que conhecem a operação de verdade: recepção, profissionais, financeiro, gestão e tecnologia, quando houver.
E faria uma pergunta:
“Contem a jornada de um paciente desde o primeiro contato até alguns anos depois do último atendimento.”
Enquanto contam, desenharíamos o percurso das informações.
Quais dados entram?
Por qual canal?
Para qual finalidade?
Quem utiliza?
Onde ficam?
Com quem são compartilhados?
Qual hipótese legal sustenta aquele tratamento?
Qual prazo ou critério de retenção existe?
Quais medidas de segurança são utilizadas?
Depois viriam as decisões.
Precisamos realmente deste dado?
Esse acesso faz sentido?
Este fornecedor precisa receber toda essa informação?
A finalidade está clara?
Estamos tratando dado sensível para uma finalidade comercial que exige outra análise?
Há registros duplicados desnecessários?
A retenção possui justificativa?
O que informamos aos pacientes corresponde ao que realmente fazemos?
Conformidade deixa de ser uma coleção de documentos.
Passa a ser organização.
Faça o teste de Truman
Escolha um paciente fictício.
Pode ser o próprio Truman.
Acompanhe sua jornada.
Ele manda mensagem para agendar. O que fica no WhatsApp?
Preenche o cadastro. Quais informações são pedidas?
Entra na clínica. Há captação de imagem?
Realiza a consulta. O que vai para o prontuário?
Entrega exames. Onde são armazenados?
Paga. Que dados a clínica efetivamente recebe e quais ficam apenas com a empresa de pagamento?
O laboratório recebe o quê?
Quem consegue ver o resultado?
Existem cópias locais?
Existe backup?
Marketing recebe alguma informação?
Quando Truman deixa de ser paciente, o que continua guardado e por quê?
Toda vez que alguém responder:
— Não sei.
não trate isso como fracasso.
Trate como descoberta.
Você acabou de encontrar um ponto do mapa que ainda precisa ser desenhado.
Truman finalmente encontrou a câmera
No fim do atendimento, Truman passa novamente pela recepção e olha para a câmera no teto.
Desta vez, não pergunta apenas se ela está gravando.
Pergunta:
— Por quê?
Essa talvez seja uma das perguntas mais importantes da LGPD.
Por que coletamos?
Por que armazenamos?
Por que compartilhamos?
Por que esta pessoa possui acesso?
Por que mantemos esse registro?
Por que pedimos essa informação?
Algumas respostas serão fáceis.
Porque é necessário para o atendimento.
Porque existe uma obrigação.
Porque precisamos executar uma atividade legítima.
Porque precisamos proteger o paciente.
Outras respostas serão menos confortáveis:
— Porque sempre fizemos assim.
É justamente aí que começa a mudança.
No Show de Truman, o protagonista percebe que havia uma enorme estrutura acompanhando sua vida sem que ele conhecesse o verdadeiro roteiro.
Uma clínica não é Seahaven.
Mas, para quem está do outro lado do balcão, pode ser desconfortável descobrir que suas informações circulam por sistemas, celulares e fornecedores que ele desconhece — principalmente se nem a própria organização consegue explicar esse caminho.
Proteção de dados começa antes do incidente.
Antes da fiscalização.
Antes da política de privacidade.
Começa quando a clínica consegue olhar para Truman e dizer, com segurança:
“Sabemos quais dados tratamos, por que tratamos, onde estão, quem precisa acessá-los e o que acontece com eles depois.”
Se um paciente fizesse essa pergunta hoje à sua clínica, a equipe saberia responder — ou começaria a procurar quem conhece o roteiro?
Referências oficiais
BRASIL. Lei nº 13.709/2018 — Lei Geral de Proteção de Dados Pessoais (LGPD), especialmente arts. 5º, 6º, 7º, 9º, 11, 15, 16, 18, 37 e 46.
AGÊNCIA NACIONAL DE PROTEÇÃO DE DADOS — ANPD. Perguntas Frequentes, especialmente as orientações sobre conceitos de dados pessoais e sensíveis, duração do tratamento e conservação.
AGÊNCIA NACIONAL DE PROTEÇÃO DE DADOS — ANPD. Modelo de Registro Simplificado das Operações de Tratamento de Dados Pessoais para Agentes de Tratamento de Pequeno Porte.
AGÊNCIA NACIONAL DE PROTEÇÃO DE DADOS — ANPD. Resolução CD/ANPD nº 2/2022, vigente com alterações posteriores, sobre o regime aplicável aos agentes de tratamento de pequeno porte.
AGÊNCIA NACIONAL DE PROTEÇÃO DE DADOS — ANPD. Guia de atuação do encarregado pelo tratamento de dados pessoais, inclusive quanto ao registro das operações de tratamento.
Aviso: Este artigo apresenta orientações jurídicas gerais. A análise de tratamento de dados pessoais depende das finalidades concretas, das categorias de dados, dos agentes envolvidos, das hipóteses legais, das obrigações específicas de guarda e das normas profissionais, sanitárias ou setoriais aplicáveis a cada atividade.