Por Luciano Poubel · Publicado originalmente no LinkedIn em 8 de setembro de 2026.
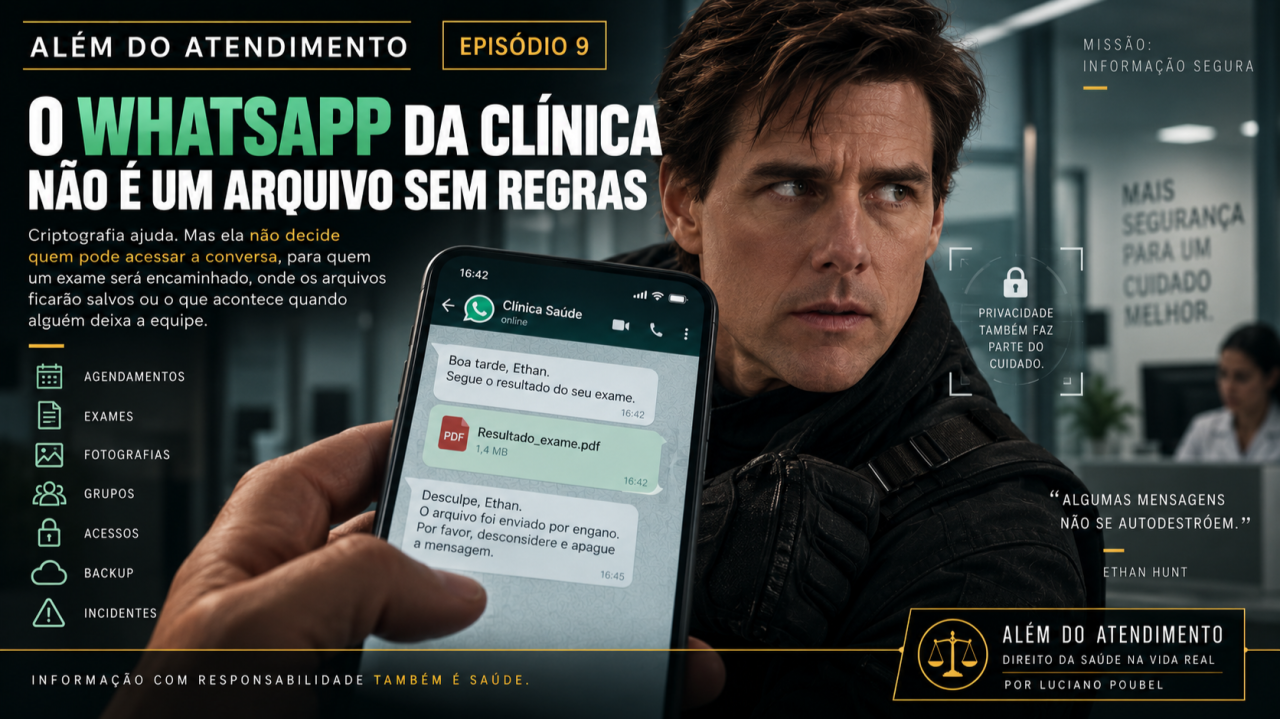
O WhatsApp da clínica não é um arquivo sem regras
Criptografia ajuda. Mas ela não decide quem pode acessar a conversa, para quem um exame será encaminhado, onde os arquivos ficarão salvos ou o que acontece quando alguém deixa a equipe.
Ethan Hunt recebeu uma mensagem da clínica às 16h42.
“Boa tarde, Ethan. Segue o resultado do seu exame.”
Logo abaixo, um arquivo em PDF.
Ele abriu.
O nome no documento não era o dele.
Era de outra paciente.
Além da identificação completa, o arquivo continha informações clínicas, resultado de exame e uma orientação relacionada ao tratamento.
Poucos segundos depois, a clínica percebeu o erro.
“Desculpe, Ethan. O arquivo foi enviado por engano. Por favor, desconsidere e apague a mensagem.”
Ethan ficou olhando para a tela.
Na vida dele, determinadas mensagens costumavam se autodestruir depois de cumprir a missão.
Naquela situação, não havia fumaça saindo do celular, contagem regressiva ou qualquer garantia de que o arquivo realmente desapareceria.
Ele já havia recebido.
Poderia ter baixado.
O aplicativo poderia possuir cópia da conversa.
Poderia existir backup, conforme as configurações utilizadas.
Um print poderia ter sido feito.
O arquivo poderia ter sido encaminhado.
Ethan apagou o documento, mas fez uma pergunta:
— Quem tem acesso a este WhatsApp?
A recepcionista respondeu:
— A recepção.
— Quantas pessoas?
Houve uma pausa.
— Depende do dia.
— O aparelho é da clínica?
Outra pausa.
— O número é da clínica. O celular é de uma funcionária.
Ethan começava a reconhecer o tipo de missão.
O problema não era simplesmente usar WhatsApp.
Era utilizar uma ferramenta cotidiana para movimentar informações de saúde sem saber exatamente quem controla o aparelho, quem acessa as conversas, onde ficam os arquivos e o que acontece com eles depois.
É esse o assunto deste episódio.
A clínica pode usar WhatsApp? Pode enviar exames? Celular pessoal é proibido? Criptografia resolve a LGPD? Um grupo interno pode receber fotografias de pacientes? O WhatsApp pode substituir o prontuário? O que fazer quando uma informação vai para a pessoa errada? E, se alguém deixa a equipe amanhã, como garantir que anos de conversas com pacientes não saiam junto?
A missão não é abandonar a ferramenta.
É parar de tratá-la como se fosse apenas uma conversa informal.
A LGPD não proibiu o WhatsApp
Comecemos afastando um mito.
A Lei Geral de Proteção de Dados não possui um artigo dizendo que clínicas estão proibidas de utilizar WhatsApp.
Aplicativos de mensagem podem fazer parte da rotina de comunicação com pacientes. Agendamentos, confirmações, informações administrativas e determinadas interações relacionadas ao atendimento podem circular eletronicamente, desde que a clínica considere a finalidade da comunicação, os dados envolvidos, as medidas de segurança e as regras específicas da profissão exercida.
A própria ANPD, ao orientar agentes de tratamento de pequeno porte sobre segurança da informação, recomenda a utilização de canais protegidos e reconhece a importância de recursos como criptografia em comunicações eletrônicas.
O WhatsApp utiliza criptografia de ponta a ponta nas conversas. A plataforma também oferece um recurso específico de backup criptografado de ponta a ponta, que precisa ser configurado para proteger dessa forma as cópias armazenadas em nuvem.
Isso é importante.
Mas não resolve o problema inteiro.
Uma comunicação pode estar muito bem protegida durante a transmissão e terminar em um aparelho que qualquer pessoa consegue abrir.
A pergunta correta não é apenas:
“O aplicativo é seguro?”
Também precisamos perguntar:
“O que fazemos com ele?”
A mensagem pode estar protegida no caminho e desprotegida na chegada
Imagine que Ethan envie uma fotografia clínica para avaliação.
Durante a transmissão, a comunicação está protegida.
Quando a imagem chega à clínica, porém, o celular permanece desbloqueado sobre o balcão. Três pessoas conhecem a senha. O WhatsApp está aberto em dois computadores. A fotografia é baixada automaticamente e alguém a encaminha para um grupo porque não sabe qual profissional deveria analisá-la.
A criptografia fez o trabalho dela.
A organização, talvez não.
O art. 46 da LGPD exige medidas técnicas e administrativas capazes de proteger dados pessoais contra acessos não autorizados e contra situações acidentais ou ilícitas de destruição, perda, alteração, comunicação ou difusão.
Por isso, segurança não pode ser resumida à tecnologia utilizada pelo aplicativo.
Ela envolve aparelho, credenciais, permissões, pessoas, processos e comportamento.
Às vezes, o ponto mais vulnerável de toda a cadeia não é o algoritmo de criptografia.
É o computador aberto enquanto alguém foi tomar café.
O celular é da clínica ou de quem trabalha nela?
Essa pergunta parece simples até alguém pedir demissão.
Imagine uma recepcionista que utiliza o próprio celular para atender pacientes durante três anos.
Por aquele aparelho passam confirmações de consultas, fotografias, resultados, documentos, áudios, cobranças e informações relacionadas ao atendimento.
Na sexta-feira ela deixa a clínica.
O acesso ao sistema é cancelado.
O e-mail institucional é encerrado.
A chave é devolvida.
Na segunda-feira alguém pergunta:
— E as conversas do WhatsApp que estão no telefone dela?
Silêncio.
O problema não nasceu na demissão.
Nasceu três anos antes, quando ninguém definiu como um dispositivo pessoal poderia ser utilizado para atividade institucional.
A ANPD recomenda, quando possível, a separação entre dispositivos pessoais e institucionais. Também orienta que, quando aparelhos particulares forem utilizados para finalidades da organização, sejam avaliadas medidas de segurança equivalentes às adotadas nos equipamentos institucionais. Quando não for possível garantir proteção compatível, o uso de dispositivos pessoais para fins institucionais deve ser evitado.
Isso não significa que utilizar celular particular seja automaticamente ilegal.
Significa que simplesmente dizer:
“Aqui todo mundo usa o próprio celular”
não resolve a governança.
Se a clínica admite esse modelo, precisa pensar em bloqueio de tela, senhas, armazenamento, backup, perda ou roubo, aplicativos permitidos, encerramento de acesso e destino dos dados quando aquela pessoa deixa de atuar na organização.
Boa segurança começa antes do desligamento.
O aparelho pode ser pessoal. A informação não se torna pessoal por causa disso.
Existe outra confusão importante.
A recepcionista utiliza o próprio celular.
Isso não significa que as conversas realizadas em nome da clínica se transformaram em arquivos particulares dela.
O equipamento pode ser pessoal.
A atividade continua sendo institucional.
Por isso, a organização precisa manter algum grau de controle sobre aquilo que faz circular por esse canal.
Esse cuidado não nasce da desconfiança em relação aos funcionários.
Nasce da necessidade de não construir um sistema de proteção de dados baseado exclusivamente em confiança pessoal.
Ethan Hunt confia em pessoas.
Mesmo assim, provavelmente não entregaria acesso indefinido a informações sigilosas sem saber como encerrá-lo depois.
Quem, afinal, está conectado ao WhatsApp da clínica?
A clínica possui um número oficial.
Até aí, ótimo.
Mas quantos dispositivos estão vinculados?
Recepção.
Computador da gerente.
Notebook do financeiro.
Computador do consultório.
Talvez outro equipamento que ninguém lembra mais.
A ferramenta facilita o uso em múltiplos dispositivos. Essa conveniência precisa ser acompanhada de gestão.
Periodicamente, alguém deveria conseguir responder:
quais dispositivos estão conectados e por que continuam conectados?
O mesmo raciocínio vale para usuários e funções.
Quem precisa apenas confirmar consulta não necessariamente precisa visualizar todos os exames enviados.
Quem cuida de cobrança não precisa automaticamente acessar fotografias clínicas.
Quem deixou a equipe não deveria continuar conectado porque ninguém lembrou de remover o dispositivo.
Controle de acesso significa limitar a informação a quem efetivamente precisa dela para cumprir sua função.
Não é transformar a clínica numa instalação da IMF.
É impedir que qualquer pessoa veja tudo simplesmente porque “sempre foi assim”.
O grupo “EQUIPE CLÍNICA” pode ser uma armadilha
Agora imagine que uma paciente envie uma fotografia de uma lesão.
A recepcionista não sabe quem deve avaliá-la.
Abre o grupo:
EQUIPE CLÍNICA — 23 PARTICIPANTES
e encaminha a imagem:
“Alguém consegue olhar?”
Vinte e três celulares recebem.
Alguns participantes são profissionais assistenciais.
Outros são administrativos.
Há alguém de marketing.
Um prestador terceirizado.
E um antigo colaborador que ainda não foi removido.
O problema não está em existir um grupo.
Está na falta de critério para decidir quem deveria receber aquela informação.
Dados referentes à saúde são dados pessoais sensíveis. O princípio da necessidade previsto na LGPD determina que o tratamento seja limitado ao mínimo necessário para alcançar a finalidade pretendida.
Se duas ou três pessoas precisam ter acesso à fotografia para resolver o caso, encaminhá-la para vinte e três apenas porque é mais rápido pode ser difícil de justificar.
A pergunta antes do envio deveria ser bastante simples:
quem realmente precisa receber isto para exercer sua função?
Conveniente e necessário não são sinônimos.
O paciente enviou a foto. Isso não libera o encaminhamento para qualquer pessoa
Ethan envia uma fotografia diretamente à clínica.
Ele voluntariamente forneceu aquela informação para determinada finalidade.
Isso não significa que autorizou uma circulação interna ilimitada.
A clínica pode precisar encaminhar a imagem ao profissional responsável ou a outras pessoas legitimamente envolvidas no atendimento.
Mas finalidade e necessidade continuam funcionando.
Uma fotografia enviada para avaliação clínica não se transforma automaticamente em material para grupo geral, treinamento informal, aula, publicidade, marketing ou curiosidade de quem trabalha no local.
O dado pode ter entrado legitimamente na organização e ser utilizado inadequadamente depois.
Essa distinção é fundamental.
A pergunta não termina em:
“O paciente nos enviou.”
A pergunta seguinte é:
“Para que estamos usando agora?”
O destinatário errado não precisa de um hacker
Voltamos ao erro inicial.
A recepcionista procura um contato.
Digita “Carlos”.
Aparecem três.
Ela seleciona rapidamente um deles e encaminha o exame.
Só depois percebe que não era o profissional.
Era outro paciente.
Nenhuma invasão.
Nenhum ataque sofisticado.
Nenhuma vulnerabilidade desconhecida.
Apenas pressa.
Segurança da informação também é comportamento humano.
Algumas rotinas simples podem diminuir bastante esse tipo de problema: conferir nome completo, validar o número, identificar corretamente os contatos institucionais e revisar o destinatário antes de enviar documento sensível.
Ferramentas tecnológicas ajudam.
Não substituem atenção.
“Sou a esposa dele. Pode mandar o exame?”
Outra mensagem chega:
— Sou esposa do paciente. Pode me encaminhar o resultado?
A pessoa sabe o nome completo.
Sabe a data da consulta.
Conhece detalhes do atendimento.
Isso é suficiente?
Não necessariamente.
Ser cônjuge, companheiro, filho ou familiar não cria automaticamente autorização irrestrita para acessar informações de saúde de outra pessoa.
A clínica precisa verificar se existe autorização, representação ou outra hipótese jurídica que permita o compartilhamento.
Esse tema será aprofundado quando falarmos de prontuário e confidencialidade.
Mas o WhatsApp acrescenta uma dificuldade: a informalidade da conversa cria a sensação de que estamos falando apenas com alguém próximo.
Do ponto de vista da informação, porém, o problema continua sendo o mesmo.
Aquela pessoa está autorizada a receber esse dado?
Uma frase como:
— Oi, sou a esposa dele.
não responde sozinha.
E quando é o próprio paciente que pede?
A situação muda.
O paciente pode solicitar as próprias informações.
Mesmo assim, a clínica precisa definir um procedimento razoável para verificar identidade e escolher um canal compatível com a natureza do documento e o risco envolvido.
Isso não significa exigir uma peregrinação burocrática para cada pedido.
Significa evitar que qualquer número consiga obter resultado sensível apenas dizendo:
— Sou eu.
Em determinados contextos, áreas autenticadas do paciente podem oferecer controle maior.
Em outros, o envio eletrônico pode ser utilizado com medidas apropriadas.
A solução depende da estrutura da clínica, das características da informação e das regras profissionais aplicáveis.
O que dificilmente parece boa política é não possuir política alguma.
WhatsApp e prontuário não são a mesma coisa
Esse ponto merece precisão.
O WhatsApp pode ser utilizado como canal de comunicação.
O prontuário possui função assistencial própria.
Nem toda mensagem enviada por médico ou clínica por WhatsApp constitui automaticamente atendimento por telemedicina. Uma confirmação de horário, por exemplo, não vira teleconsulta apenas porque ocorreu digitalmente.
Mas, quando a comunicação integrar efetivamente um atendimento médico realizado por telemedicina, a Resolução CFM nº 2.314/2022 determina que o atendimento seja registrado em prontuário médico físico ou eletrônico e que os dados clínicos relacionados sejam preservados.
Isso não significa transformar cada “bom dia” numa evolução clínica.
O ponto prático é outro.
Imagine que, numa interação clinicamente relevante, o profissional oriente:
“Suspenda este medicamento.”
“Altere a dose.”
“Procure emergência se ocorrer determinado sinal.”
“Retorne amanhã.”
Se essa orientação permanecer exclusivamente numa conversa acessível apenas à recepção, a história assistencial pode ficar fragmentada.
O próximo profissional talvez não saiba o que foi orientado.
A própria clínica pode ter dificuldade para reconstruir o atendimento posteriormente.
Outras profissões possuem regras próprias e precisam ser analisadas separadamente.
Mas a lógica de gestão continua útil:
uma informação relevante para o cuidado não deveria desaparecer da história do paciente apenas porque foi transmitida por mensagem.
Mensagem temporária não transforma a conversa numa missão secreta
Ethan olha para as configurações.
— E se ativarmos mensagens temporárias?
Pode ser útil em determinadas estratégias de comunicação.
Não resolve sozinho política de retenção ou obrigação de registro.
Algumas informações precisam ser preservadas por razões assistenciais, legais ou profissionais. Outras podem não precisar permanecer naquele canal depois de cumprida sua finalidade.
A decisão depende do conteúdo.
Além disso, uma mensagem que desaparece da conversa ainda pode ter sido copiada, fotografada, encaminhada ou registrada em outro lugar.
“Sumiu da tela” não é equivalente a “nunca existiu”.
E, se determinada informação precisava integrar o prontuário ou outro registro institucional, a configuração do aplicativo não elimina essa necessidade.
E os backups?
Aqui existe outro ponto que costuma ficar invisível.
O WhatsApp permite backup das conversas, conforme as configurações adotadas. A plataforma também disponibiliza backup criptografado de ponta a ponta, protegido por mecanismos próprios, como senha, chave criptográfica ou outros métodos disponibilizados pelo serviço.
Para uma clínica, a questão mais importante não é decorar a tecnologia.
É saber:
há backup?
Em qual conta?
Quem controla essa conta?
Ela pertence à clínica ou a uma pessoa física?
O que acontece quando trocamos de aparelho?
E quando a funcionária responsável pelo telefone deixa a organização?
Imagine que o número seja institucional, mas a cópia das conversas esteja associada à conta pessoal de alguém.
A clínica pode descobrir que controla o número, mas não controla completamente a história das mensagens.
A segurança não termina quando a informação chega ao destinatário.
O WhatsApp Web aberto também faz parte da segurança
Ethan entra na recepção.
O computador está ligado.
Ninguém está na mesa.
Na tela, uma conversa mostra nome, fotografia e informação clínica de uma paciente.
Nada foi “hackeado”.
A sessão simplesmente ficou aberta.
A ANPD recomenda controles de acesso, proteção das estações de trabalho, cuidado com credenciais e bloqueio dos equipamentos quando não estão em uso.
Isso parece banal.
Justamente por isso é importante.
Grandes incidentes de segurança podem surgir de situações extremamente simples.
Computador desbloqueado.
Senha compartilhada.
Dispositivo antigo ainda conectado.
Celular perdido.
Conta pessoal utilizada para backup.
Segurança geralmente é menos cinematográfica do que imaginamos.
Até o dia em que falha.
Mandamos para a pessoa errada. Precisamos comunicar à ANPD?
Não existe uma resposta automática.
Se um exame de Ethan é enviado a outro paciente, houve um evento adverso relacionado à confidencialidade de dados pessoais — um incidente que precisa ser contido, registrado e avaliado.
Mas nem todo incidente precisa necessariamente ser comunicado à ANPD e aos titulares.
A Resolução CD/ANPD nº 15/2024 determina a comunicação quando o incidente puder acarretar risco ou dano relevante. O regulamento considera, cumulativamente, a possibilidade de impacto significativo sobre direitos ou interesses dos titulares e o envolvimento de categorias como dados sensíveis, dados protegidos por sigilo profissional, informações financeiras, dados de autenticação, dados de grupos vulneráveis ou tratamento em larga escala, conforme os critérios da norma.
Dados de saúde obviamente merecem atenção especial porque são sensíveis e também podem estar submetidos a sigilo profissional.
Mas a mera existência de um dado sensível no incidente não substitui toda a análise de risco.
É necessário examinar contexto, natureza da informação, número de pessoas afetadas, quem recebeu, medidas de contenção e possíveis consequências.
Por isso, a resposta correta não é:
“Mandou errado? Notifica sempre.”
Nem:
“Foi só uma pessoa? Então não precisa fazer nada.”
Primeiro, avalie.
Quando a comunicação for obrigatória, existe prazo
A regra geral da Resolução CD/ANPD nº 15/2024 é que o controlador comunique a ANPD e os titulares no prazo de três dias úteis, contado do conhecimento de que o incidente afetou dados pessoais, ressalvada a existência de prazo específico em outra legislação.
Há uma nuance importante para clínicas menores.
A Resolução CD/ANPD nº 2/2022 concede prazo em dobro para agentes de tratamento de pequeno porte que efetivamente façam jus ao regime diferenciado.
Isso não significa que toda clínica pequena possa automaticamente contar seis dias úteis.
Primeiro é preciso verificar se a organização realmente se enquadra nas condições do regime aplicável aos agentes de pequeno porte.
Esse cuidado evita dois erros opostos: comunicar tarde porque alguém presumiu uma flexibilização que não existia ou aplicar mecanicamente uma regra sem examinar o enquadramento concreto.
Em incidentes de segurança, descobrir o prazo faz parte da análise.
Conter o problema vem antes.
“Apaga aí, por favor” não encerra o incidente
A clínica escreve ao destinatário equivocado:
— Pedimos desculpas. Apague o documento, por favor.
Ele responde:
— Apaguei.
Isso é bom.
Pode ser uma medida importante de contenção.
Mas não encerra a análise.
Precisamos saber qual documento foi enviado, quais dados continha, quem recebeu, se houve acesso, se o arquivo foi encaminhado, quantos titulares foram afetados e quais riscos podem decorrer do ocorrido.
Também precisamos perguntar:
por que aconteceu?
Contato identificado de forma errada?
Pressa?
Falha de procedimento?
Ausência de dupla conferência?
Sistema mal configurado?
A Resolução nº 15/2024 exige que controladores mantenham registro dos incidentes de segurança com dados pessoais, inclusive daqueles que não forem comunicados à ANPD e aos titulares, pelo prazo mínimo de cinco anos, ressalvadas obrigações adicionais que imponham prazo maior.
O registro existe para permitir responsabilização e aprendizado.
Apagar a mensagem pode ajudar a conter.
Documentar o incidente ajuda a evitar que ele volte a acontecer.
Um incidente que não foi comunicado também precisa ser levado a sério
Essa distinção é importante.
A clínica avalia e conclui, de forma fundamentada, que determinado incidente não alcançou o nível de risco ou dano relevante exigido para comunicação à ANPD.
Isso não significa:
— Então esquece.
O fato de o incidente não ser comunicável não o torna inexistente.
Ele pode revelar falha de processo.
Pode exigir mudança de acesso.
Pode mostrar que determinado grupo possui participantes demais.
Pode revelar ausência de treinamento.
Pode indicar necessidade de revisar o uso de aparelhos pessoais.
A comunicação à autoridade é apenas uma das possíveis consequências.
Governança existe antes dela.
O funcionário saiu. E as conversas ficaram?
Talvez este seja um dos melhores testes para saber se a clínica realmente possui governança sobre o WhatsApp.
Imagine que uma recepcionista trabalhe ali durante três anos. Nesse período, participa de grupos internos, conversa com centenas de pacientes, recebe fotografias, exames, documentos e áudios, utiliza o WhatsApp Web em seu computador e, em alguns dias, acessa o número institucional pelo próprio celular.
Na sexta-feira, ela deixa a clínica.
A administração recolhe a chave, cancela o acesso ao sistema e encerra o e-mail institucional. Na segunda-feira, alguém faz uma pergunta que ninguém havia previsto:
— E as conversas dos pacientes que ficaram no celular dela?
A partir daí surgem outras. Ela ainda participa de algum grupo? Existe dispositivo vinculado ao WhatsApp da clínica? Há documentos baixados no aparelho? Fotografias foram salvas automaticamente? Alguma cópia ficou em nuvem pessoal? O backup estava associado à conta da clínica ou à conta particular da funcionária?
Se essas perguntas só aparecem no desligamento, o problema provavelmente começou muito antes dele.
A LGPD estabelece que os agentes de tratamento — e também outras pessoas que intervenham em alguma fase do tratamento — devem garantir a segurança das informações mesmo depois do término dessa atuação. Portanto, sair da clínica não transforma dados de pacientes em arquivos pessoais de quem os acessou enquanto trabalhava ali.
É aqui que surge uma pergunta muito prática:
um termo de confidencialidade ajudaria?
Sim. E eu recomendaria que a clínica utilizasse cláusulas ou termos de confidencialidade e proteção de dados adequados à função de quem terá acesso a informações de pacientes.
Esse documento pode deixar claro, por exemplo, que os dados só podem ser utilizados para as finalidades autorizadas pela clínica; que não podem ser copiados, encaminhados ou mantidos para uso particular; que o dever de confidencialidade continua depois do término da relação; que incidentes, perda de aparelhos ou acessos indevidos devem ser imediatamente comunicados; e que, no desligamento, documentos e arquivos institucionais devem ser devolvidos ou eliminados dos locais em que não exista fundamento para sua conservação.
Mas existe um limite importante:
o termo de confidencialidade não é uma borracha digital.
Ele não apaga conversas do celular.
Não remove alguém de um grupo.
Não encerra uma sessão esquecida no WhatsApp Web.
Não troca a senha.
Não desativa uma conta.
Não elimina um backup salvo em nuvem pessoal.
E não substitui as medidas técnicas e administrativas que a própria LGPD exige da organização.
Por isso, eu trataria o termo como uma camada de proteção, e não como a política inteira.
O desligamento deveria possuir um pequeno roteiro operacional. A clínica precisa identificar os sistemas e canais aos quais aquela pessoa tinha acesso, remover dispositivos vinculados, encerrar credenciais, revisar grupos de WhatsApp, verificar documentos e arquivos institucionais armazenados localmente e, quando houver utilização autorizada de aparelho pessoal, aplicar o procedimento previamente definido para separação e eliminação dos dados institucionais que não devam permanecer ali.
Esse processo também precisa respeitar um limite: a clínica não ganha, pelo simples fato de haver dados institucionais, direito irrestrito de vasculhar todo o conteúdo particular do aparelho de alguém. É justamente por isso que regras sobre uso de dispositivos pessoais deveriam ser definidas antes de permitir que esses aparelhos recebessem dados de pacientes.
Quanto mais clara for essa política desde o início, menos a clínica dependerá de uma negociação improvisada no último dia de trabalho.
A ANPD recomenda, quando possível, separar dispositivos pessoais daqueles utilizados institucionalmente e adotar medidas de controle de acesso compatíveis com o risco. A lógica é simples: quanto mais difícil for distinguir onde termina a vida pessoal e começa o ambiente institucional, mais difícil será retirar os dados da clínica quando a relação profissional terminar.
Se fôssemos orientar a clínica, portanto, não entregaríamos apenas um termo para assinatura.
Criaríamos um ciclo completo:
entrada, acesso, uso e saída.
Na entrada, a pessoa conhece suas responsabilidades.
Durante a relação, recebe apenas os acessos necessários e utiliza os canais segundo regras definidas.
Na saída, os acessos são efetivamente encerrados e a organização verifica o destino das informações institucionais.
O termo de confidencialidade ajuda a provar que a regra existia.
O processo de desligamento ajuda a garantir que ela realmente seja cumprida.
Porque o pior momento para descobrir que três anos de conversas de pacientes estão em um celular particular é justamente quando esse celular está saindo pela porta.
Se estivéssemos advogando para Ethan
Nossa análise não começaria dizendo:
— Usaram WhatsApp. Logo violaram a LGPD.
Seria uma conclusão pobre.
Perguntaríamos o que foi tratado, para qual finalidade, quem teve acesso, que medidas de segurança existiam e se houve compartilhamento desnecessário ou envio a destinatário não autorizado.
Também verificaríamos se a clínica validou identidade antes de fornecer informações, se havia uso indiscriminado de dispositivos pessoais, se ocorreu incidente, se o risco foi corretamente avaliado e se orientações clinicamente relevantes foram adequadamente incorporadas aos registros assistenciais quando exigível.
Dependendo dos fatos, poderemos estar diante de problema de segurança, confidencialidade, necessidade, finalidade, registro clínico ou responsabilidade.
O WhatsApp é o cenário.
Não necessariamente a causa jurídica do problema.
Se fôssemos os advogados da clínica
Nossa primeira orientação não seria:
— Proíbam o WhatsApp amanhã.
Talvez a ferramenta seja extremamente útil à rotina e aos próprios pacientes. Antes de decidir o que deve continuar ou desaparecer, mapearíamos como ela realmente é utilizada.
O número serve apenas para agendamentos e confirmações? Também recebe exames, fotografias e documentos? Profissionais respondem dúvidas clínicas por ali? O financeiro faz cobranças? Existem grupos internos? Há WhatsApp Web aberto em computadores? Algum funcionário utiliza celular pessoal? Existem backups e, se existem, em qual conta estão armazenados?
A partir desse retrato real, separaríamos as finalidades. Algumas atividades podem continuar no WhatsApp com controles melhores. Outras talvez devam migrar para sistemas mais adequados. Determinadas orientações clinicamente relevantes precisam ser incorporadas ao prontuário quando as normas aplicáveis assim exigirem. Alguns grupos podem ser reduzidos ou simplesmente deixar de existir. E alguns dispositivos não deveriam continuar conectados.
Depois criaríamos uma política curta o bastante para ser realmente compreendida pela equipe. Ela deveria responder, pelo menos, qual número é institucional, quais aparelhos podem acessá-lo, em que condições dispositivos pessoais são admitidos, quem pode visualizar conversas, como os acessos são concedidos e encerrados, quais documentos podem ser enviados e como verificar a identidade de quem solicita informações.
Também definiríamos quando uma mensagem precisa sair do WhatsApp e entrar no prontuário ou sistema oficial, quais critérios orientam o compartilhamento interno, como funcionam backups e armazenamento, o que fazer em caso de perda ou roubo do aparelho e qual é o procedimento quando uma informação é enviada à pessoa errada.
Por fim, treinaríamos a equipe com situações reais, e não apenas com conceitos de LGPD.
Dois contatos chamados Carlos.
Uma esposa pedindo exame.
Uma fotografia enviada ao grupo errado.
Um celular perdido.
Um ex-funcionário ainda conectado.
Uma orientação clínica relevante que nunca chegou ao prontuário.
Um PDF encaminhado ao paciente errado.
E perguntaríamos:
— O que você faz agora?
É nesse momento que a política deixa de ser um arquivo salvo na pasta da clínica e passa a funcionar como comportamento.
Governança não significa proibir toda ferramenta que ofereça algum risco.
Significa saber por que ela está sendo utilizada, quem pode utilizá-la e quais limites precisam existir porque, do outro lado da tela, há informações de pessoas reais.
Faça o teste de Ethan Hunt
Pegue o WhatsApp utilizado pela clínica hoje.
Confira quantos dispositivos estão conectados e quem utiliza cada um. Descubra a quem pertence o aparelho principal, se existe bloqueio adequado e se alguém que não deveria continua com acesso.
Depois olhe para os grupos.
Há pacientes identificáveis?
Fotografias?
Resultados?
Participantes que não precisam daquela informação?
Ex-funcionários?
Verifique também se arquivos são baixados automaticamente, se existe backup e em qual conta ele está associado.
Agora pense numa situação extrema, mas perfeitamente possível:
o celular desaparece hoje.
O que acontece?
Ou:
a pessoa que administra esse número pede demissão amanhã.
A clínica consegue preservar a continuidade do atendimento e encerrar o acesso aos dados?
Se a resposta for:
— Nunca pensamos nisso.
não é o fim da missão.
É exatamente o ponto em que ela começa.
Esta mensagem não vai se autodestruir
No fim da nossa história, Ethan recebe o exame correto.
A clínica entra em contato com a paciente cujo documento havia sido enviado equivocadamente.
Registra o incidente.
Avalia o risco.
Revê os aparelhos conectados.
Encontra uma sessão antiga que deveria ter sido encerrada.
Remove participantes desnecessários de grupos.
Descobre que o backup institucional estava associado a uma conta pessoal e reorganiza o processo.
Também cria uma rotina para que orientações clínicas relevantes não permaneçam apenas nas conversas.
Nada disso exigiu abandonar completamente o WhatsApp.
Exigiu abandonar a ideia de que ele era “só um aplicativo de mensagens”.
Em Missão: Impossível, controlar informação sempre fez parte da missão.
Em uma clínica, deveria fazer parte da rotina.
A diferença é que aqui a mensagem normalmente não se autodestrói em cinco segundos.
E, mesmo quando desaparece da tela, a responsabilidade sobre aquilo que foi feito com os dados não desaparece junto.
O WhatsApp pode continuar sendo uma excelente ferramenta.
Só precisa deixar de ser um arquivo sem regras.
Se o celular oficial da sua clínica desaparecesse hoje — ou se a pessoa que o utiliza deixasse a equipe amanhã — você saberia exatamente quais informações de pacientes poderiam ir embora junto?
Referências oficiais e técnicas
BRASIL. Lei nº 13.709/2018 — Lei Geral de Proteção de Dados Pessoais (LGPD), especialmente arts. 5º, 6º, 11, 46, 47, 48 e 49.
AGÊNCIA NACIONAL DE PROTEÇÃO DE DADOS — ANPD. Guia Orientativo sobre Segurança da Informação para Agentes de Tratamento de Pequeno Porte, especialmente as orientações sobre controle de acesso, comunicação eletrônica e dispositivos móveis.
AGÊNCIA NACIONAL DE PROTEÇÃO DE DADOS — ANPD. Resolução CD/ANPD nº 15/2024 — Regulamento de Comunicação de Incidente de Segurança, especialmente quanto à avaliação de risco ou dano relevante, comunicação e registro dos incidentes.
AGÊNCIA NACIONAL DE PROTEÇÃO DE DADOS — ANPD. Resolução CD/ANPD nº 2/2022, especialmente quanto aos prazos diferenciados aplicáveis aos agentes de tratamento de pequeno porte que preencham os requisitos do regime.
CONSELHO FEDERAL DE MEDICINA. Resolução CFM nº 2.314/2022 — Telemedicina, especialmente quanto ao registro em prontuário dos atendimentos médicos realizados por telemedicina.
WHATSAPP. Central de Ajuda — criptografia de ponta a ponta e backups criptografados, utilizada apenas como referência técnica sobre recursos da própria plataforma.
Aviso: Este artigo apresenta orientações jurídicas gerais. O uso de aplicativos de mensagens em serviços de saúde deve considerar a finalidade da comunicação, as categorias de dados envolvidos, os controles de acesso, as medidas de segurança, as regras profissionais específicas, o enquadramento jurídico da organização e as circunstâncias concretas de cada serviço.